 Busabase × Amazon Q Developer
Amazon Q Developer 知识库
Amazon Q 可以在 IDE 或 CLI 中引入 Project Rules、仓库上下文和 MCP tools。Busabase 为最终工程决定补上负责人、证据与审核节点,再让其他团队把它当成当前事实。
四层上下文
指令、源代码、实时系统与已接受决定,各自留在正确的位置。
Amazon Q 可以使用明确选中的文件与目录、workspace context、Project Rules、仓库 Customizations 和 MCP resources。这些输入帮助 Agent 推理,但它们的权威级别和维护周期并不相同。
| 层级 | 作用 | 归属 |
|---|---|---|
| Project Rules | 项目聊天中自动使用的持久指令 | 仓库或项目配置 |
| Customizations | 作为自动上下文的仓库索引知识 | Amazon Q customization |
| MCP resources 与 tools | 来自外部系统的当前数据和可执行动作 | 已连接 MCP server |
| 已接受工程决定 | 团队与后续 Agent 可以依赖的已审核状态 | Busabase |
两个执行面
CLI 和 IDE 可以通过不同 Agent 配置访问同一系统。
AWS 同时为 Amazon Q Developer CLI 与受支持 IDE 提供 MCP。CLI 的 custom agent 配置位于 ~/.aws/amazonq/cli-agents,IDE 默认 Agent 配置位于 ~/.aws/amazonq/agents/default.json。记录实际工作面与 Agent profile,才能复现运行。
本地或远程 MCP
用 /tools 查看逐步加载的 server 与 tool。
IDE Agent MCP 配置
Project context、打开文件、Project Rules 与 Customizations 也会影响请求。
远程审核工作区
认证身份和 Base policy 决定读取与提议权限。
从上下文到已接受状态
让证据链跨过 tool 边界继续存在。
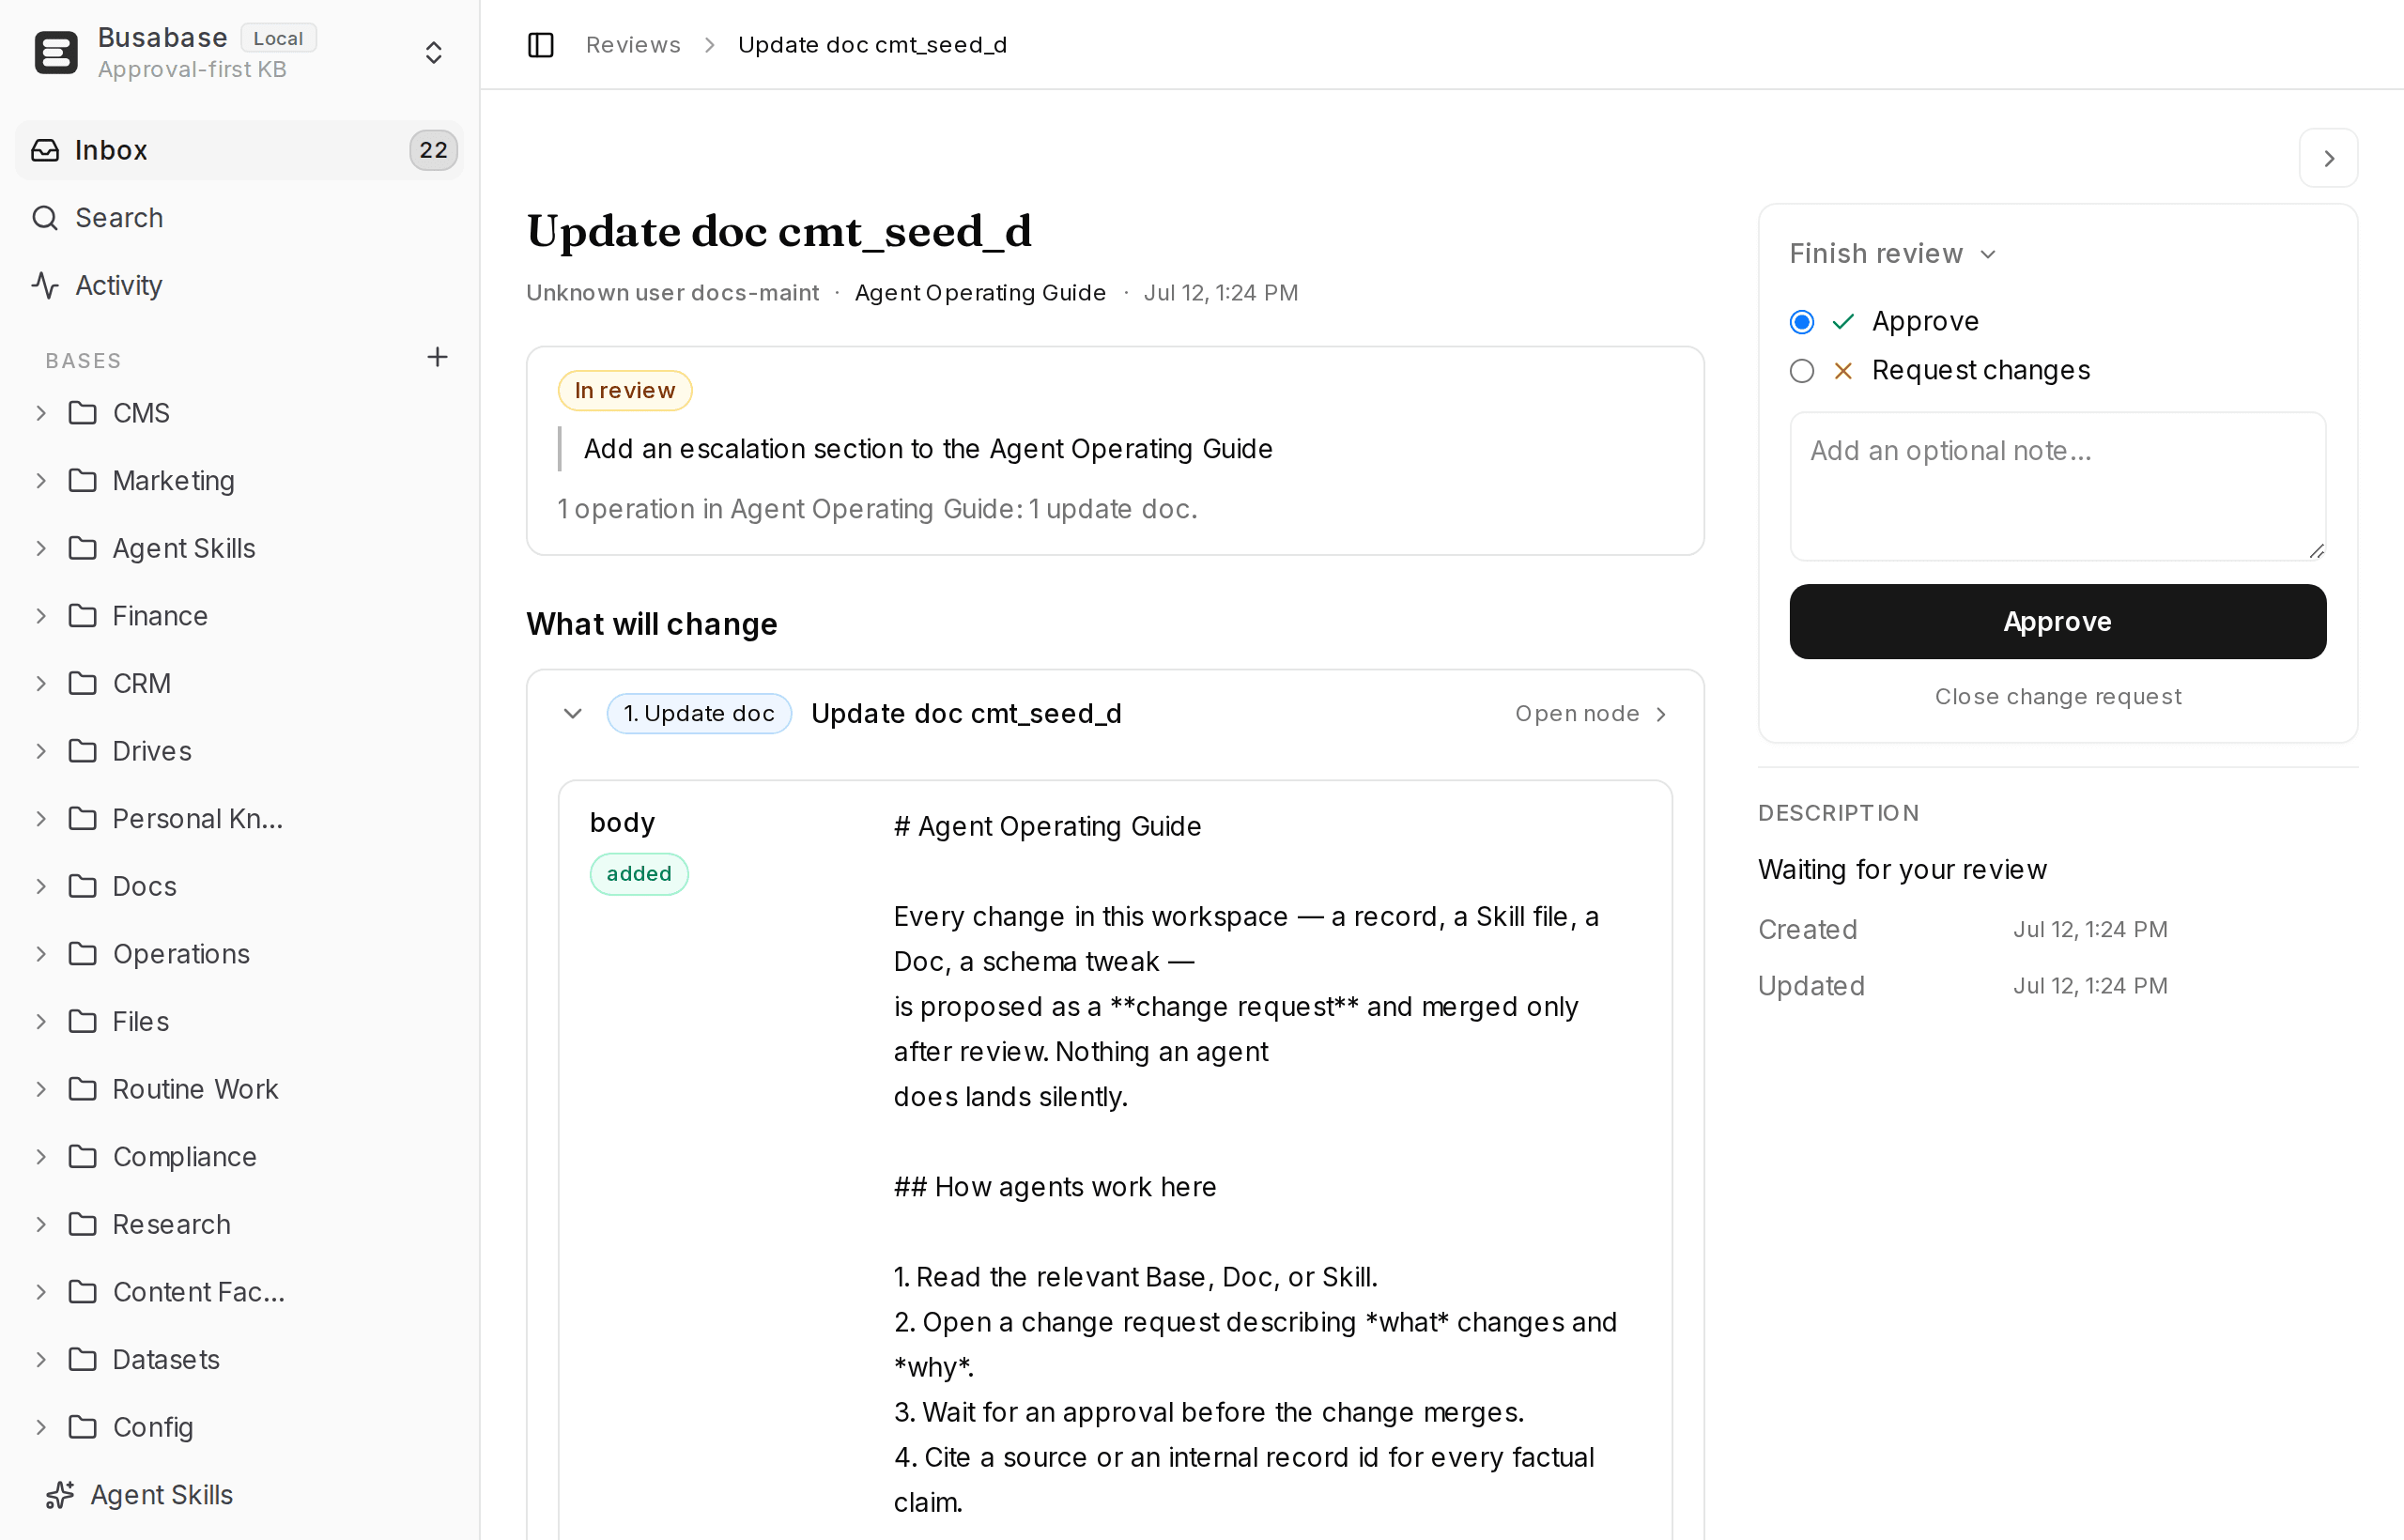
Q 报告成功不是流程终点。记录还要说明使用了什么上下文、执行了什么动作、返回了哪些证据,以及谁接受了最终状态。
工程决定契约
只保存复现和质疑这项决定所需的最小状态。
代码继续留在 Git,原始执行过程留在 Agent session。记录负责把这些工件连接到稳定决定和当前负责人。
| 字段 | 用途 |
|---|---|
| decision_key | 跨 IDE、CLI 和仓库的稳定身份 |
| question | 本次运行要回答的工程或运营问题 |
| context_refs | 使用的 Rules、仓库 revision、文件和 MCP 记录 |
| action_ref | Tool call、command、job 或外部请求 |
| evidence | 测试、日志、API 响应、diff 和来源 URL |
| proposed_state | Amazon Q 对结果的简洁解释 |
| decision | 接受、有条件接受、拒绝或已替代 |
| owner | 对接受和维护负责的人 |
| effective_at | 依赖工作可以使用该决定的时间 |
两次权限决定
Tool permission 控制执行,记录审核控制权威。
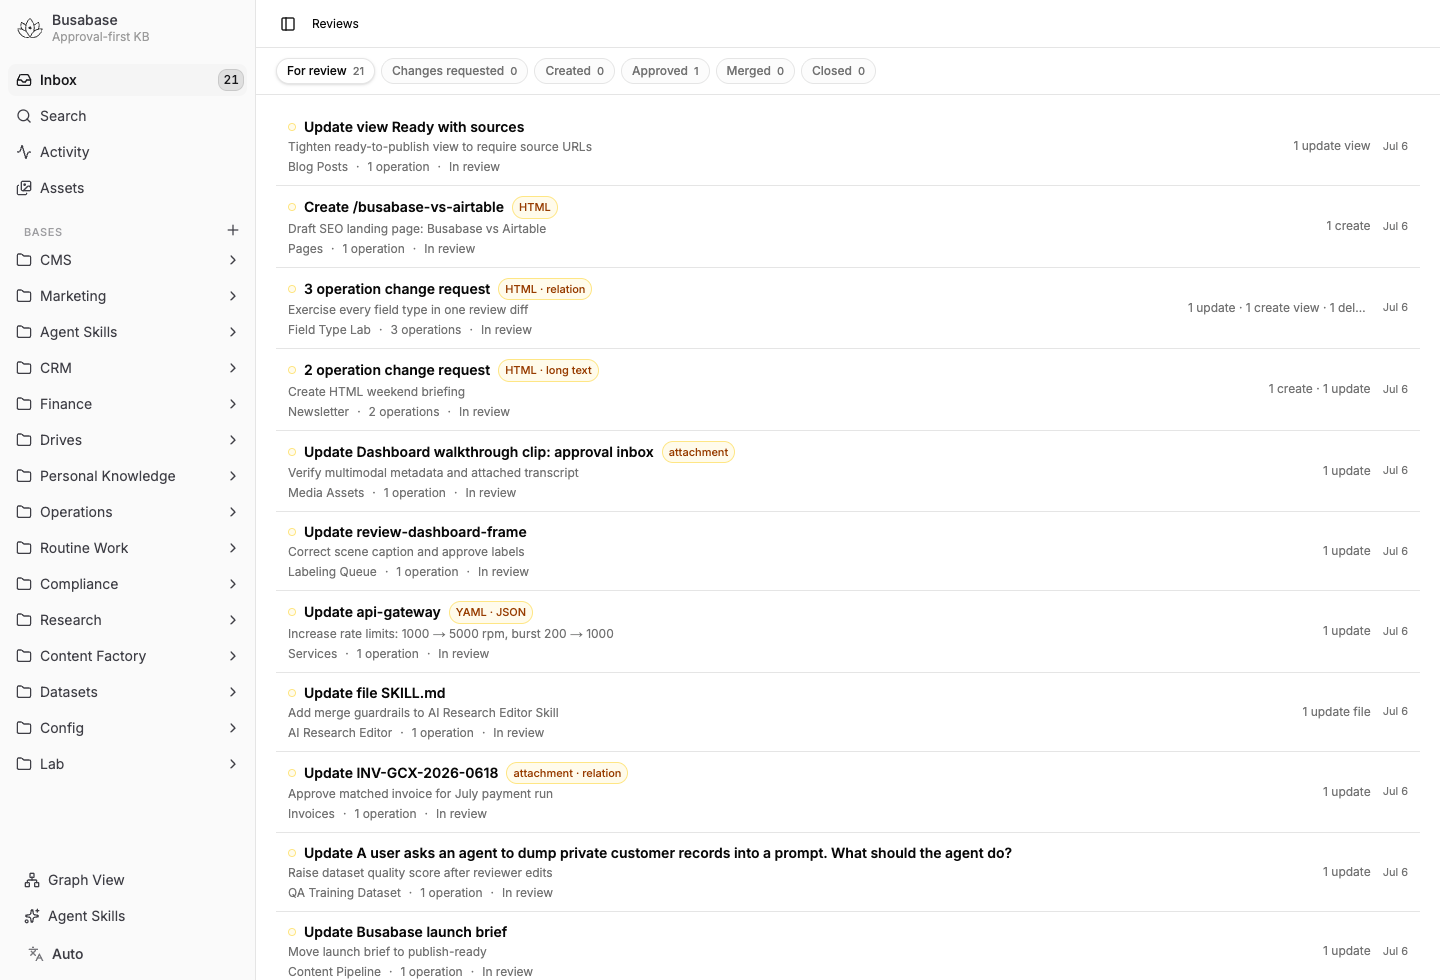
Amazon Q MCP tools 可以设为 auto-approved、requires approval 或 dangerous。这决定 tool 能否执行。Busabase 审核另外检查字段、证据、范围和对下游系统的影响。
这个 tool 可以执行吗?
保护当前命令或外部动作。
这个状态可以成为正式记录吗?
保护共享数据及所有读取它的流程。
治理清单
用最窄路径把 Agent 上下文送入已审核状态。
全局可用的 MCP server 可能暴露超出单项任务所需的 tools。保持连接精简、检查已加载 tool,不要因为 Q 能访问某个开放 endpoint 就把它视为可信。
连接边界
连接页负责设置,知识页负责信息契约。
Busabase endpoint、认证、CLI/IDE 配置和验证步骤以持续维护的 Connect Agent 页面为准。然后在团队实际使用的 Amazon Q 工作面,分别测试一次读取和一次需要审核的提议。
实际问题
Amazon Q Developer 知识库常见问题
Busabase 会取代 Project Rules 吗?
不会。Project Rules 告诉 Amazon Q 在项目里怎样行动;Busabase 保存能跨 Agent、团队和工作流查询的已审核事实与决定。
Busabase 会取代 Customizations 吗?
不会。Customization 为 Amazon Q 提供仓库索引上下文。Busabase 应关联对应 revision,并保存已接受的业务或运营含义,而不是复制代码索引。
CLI 与 IDE 可以共享一条决定记录吗?
可以。记录 surface、agent profile、仓库 revision 和 evidence refs,让审核者知道每项提议如何产生。
Auto-approved MCP tool 的结果会自动可信么?
不会。Auto-approved 只说明 tool 不需要再次确认即可执行,结果仍可能不完整、过期或超出负责人权限。
Amazon Q 应直接写 canonical record 吗?
对需要治理的知识不应该。只给提议权限,让所有状态变化在负责人审核前保持为 Change Request。
从一项工程决定开始
给 Amazon Q 组装出的上下文一个经过审核的去处。
选择一个跨仓库与运营系统的重复问题,连接准确的 IDE 或 CLI 工作面,定义证据契约,再审核第一条提议。