
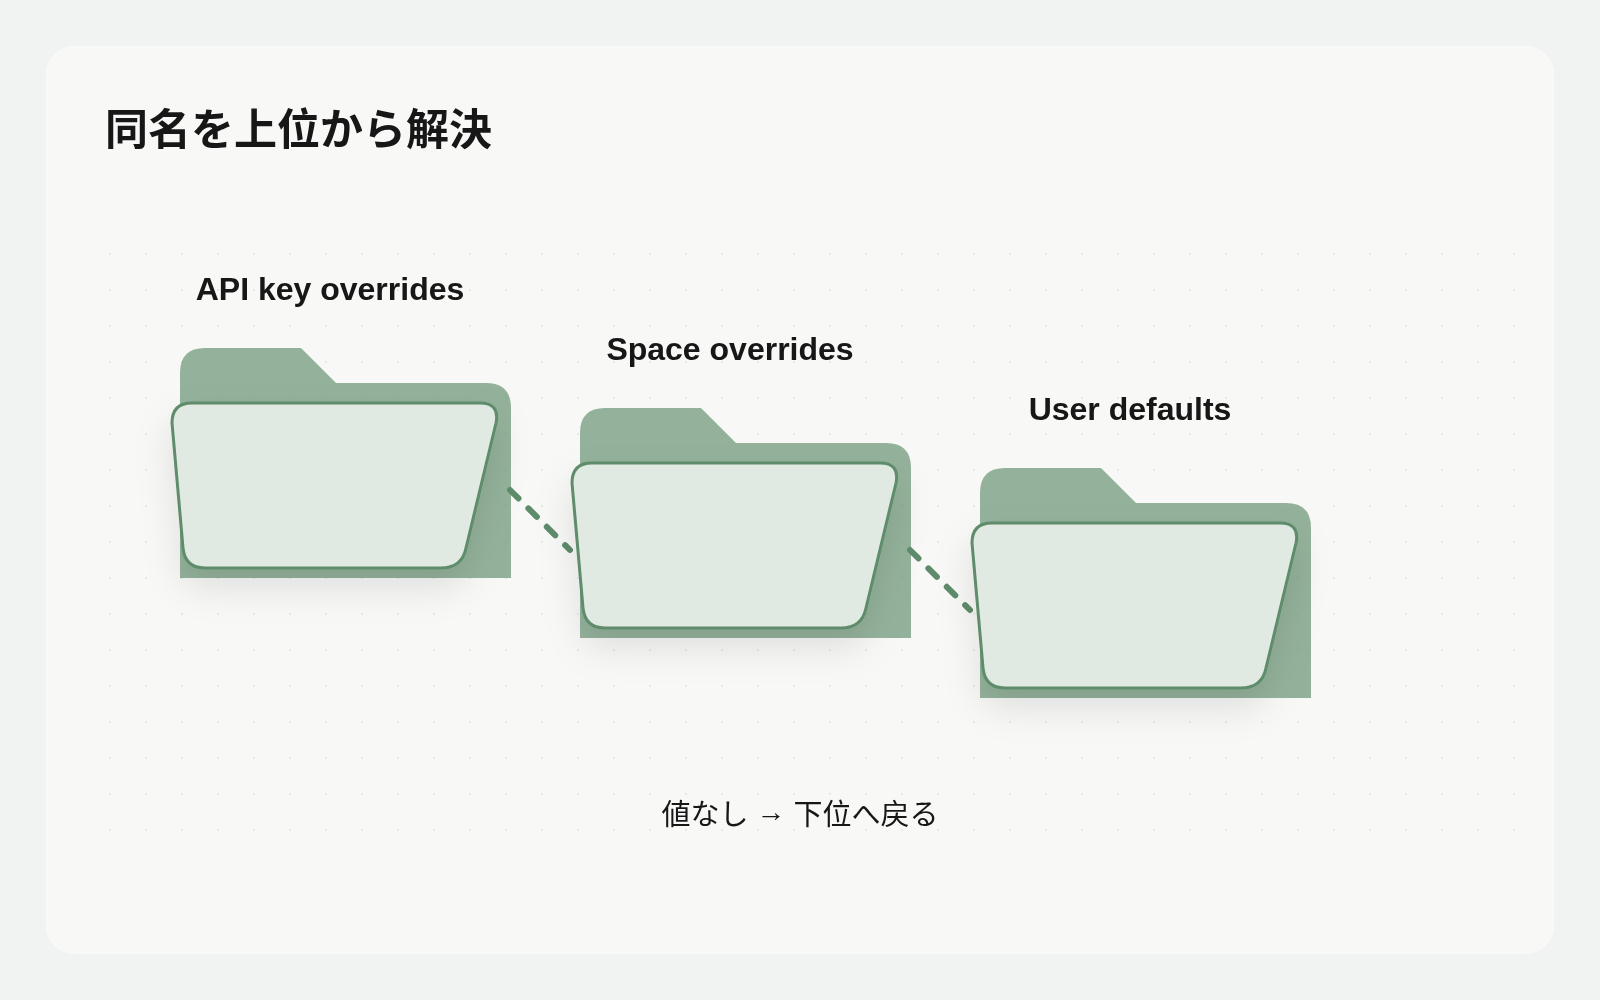
空間を変更しても設定元が変わらない場合があります。上位に同名がなければ既定値へ戻り、より優先される設定が新Space値を上書きすることもあるためです。
認証値のコピーを増やす前に、認証文脈と適用層をたどります。実行で使う権限と人が表示する権限を分ければ、秘密を出さずに出所を確認できます。
三層の上書きをたどる
Cloud UIの範囲はUser defaults、Space overrides、API key overridesです。優先順はkey、Space、User。ある層に同名がなければ下位へ戻ります。
Session認証はUserと現在Space、API key認証はさらに該当keyの設定を受けます。新Spaceの値よりkey値が優先されることも、Spaceにない名前がUserへ戻ることもあります。
認証keyに同名があるか、対象Spaceにあるか、下位に何が残るかを確認します。モデルが予約するBase、Agent、Tool範囲を現在UIにある機能と取り違えません。
まず実行場所を分ける
Vaultガイドでは認証後にCloudサーバー側で値を解決します。REST、SDK、MCPクライアントに秘密値を直接返さず、公開GET秘密取得エンドポイントもありません。
Busabase上のコードはその文脈を使い、外部Agentやローカルスクリプトは別の環境設定を持ちます。接続しただけで全外部プロセスへVaultが注入されるとは考えません。CLIのアカウント選択による宛先と、実行値の解決は別です。
種類と権限を分ける
Secretは認証などの敏感値で通常はマスクされます。Variableは提供者、モデル、地域、アカウント別名など非機密設定です。名前は大文字、数字、下線を使います。別名は識別補助で、対象IDの代わりにはしません。
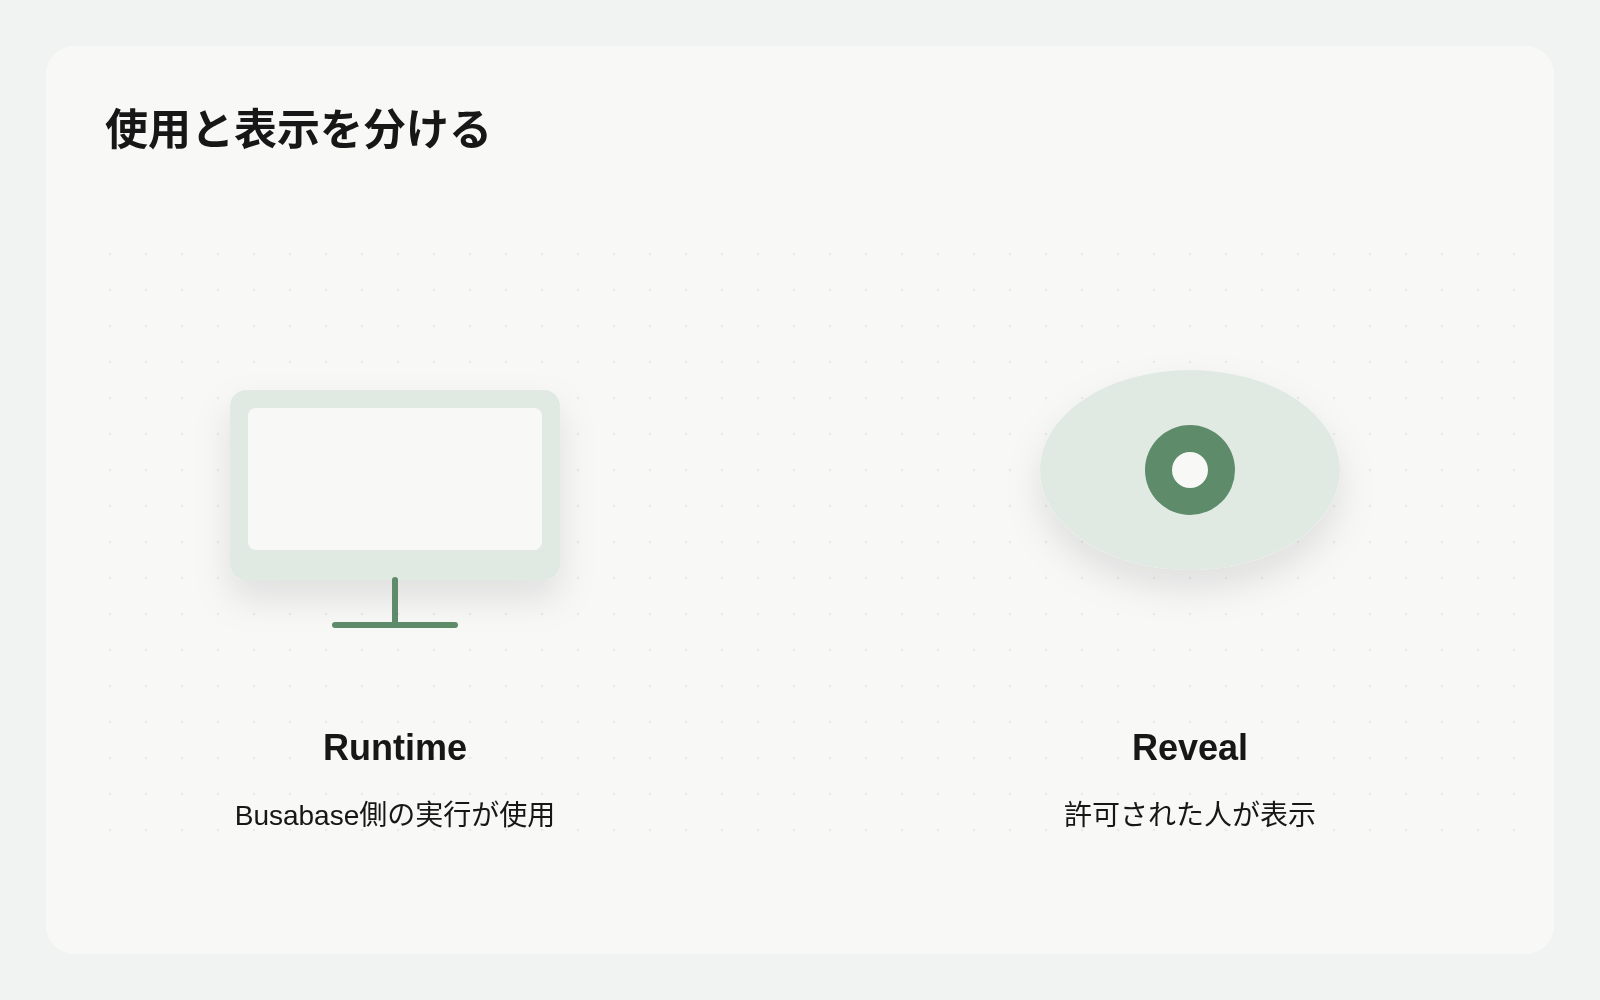
RuntimeはBusabase側の実行での使用、Revealは許可された表示、Editは更新・削除、Shareは委任用途の予約です。実行に必要でも表示が必要とは限りません。
作成、変更、削除、表示、実行読み取りは監査対象です。設定元の調査ではメタ情報と監査を使い、値をログへ出して証明しません。
秘密なしの一覧を作る
Account SettingsのVaultで各層の同名を確認します。名称、Secret/Variable、範囲、存在、期待する出所、権限、未確認点の担当者を残し、値や復元可能な断片を残しません。
権限のある人が認証方式とSpaceを照合します。読めない場合は不足根拠として示し、exportやdebugでマスクを迂回しません。
今回のBusabase側の実行の認証方式、Space、指定名の範囲を読み取り、存在と優先元、権限不足を返してください。Secret値やReveal要求、Vault変更、外部業務呼び出しは行いません。外部Agent環境は別に整理します。
この指示は実際のツールと権限の範囲で使います。会話だけで権限が増えるわけではありません。
変更前に影響を明確にする
User既定値は複数Space、Space上書きは該当空間、key上書きは指定認証に影響します。一件の修正で別の実行を変えないように、範囲、担当、戻し方を決めます。
確認のために本物の送信や鍵交換はしません。許可された環境で非機密Variableの優先順位を確かめ、Secretは値を出さず必要最小の挙動根拠で受け入れます。試験や外部操作は別途認可します。
既存の設定管理Baseに名称、範囲、担当、期待元、確認と課題を記録できます。秘密はVaultに残し、表だけで同期や権限変更が動くとはしません。
想定外の値と権限不足を分ける
認証文脈が選ぶ層と、その値を使う権限を分けて調べます。Runtime不足をRevealで迂回しません。表示可能でも、その実行が同じ層を使った証拠にはなりません。
変更前に影響する実行を列挙します。User既定値は複数Space、key設定はその認証の要求へ影響します。一つのSpaceの修正なら範囲を評価し、安易に共有既定値を変えません。
方法と文脈を明示する
Skillには必要名、読み取る環境、不足時の停止を記述し、秘密を方法やログへ固定しません。どこで実行し、なぜその設定元が選ばれ、誰が修正を確認するかが分かれば、秘密そのものを出さずに有用な調査ができます。